超简单:使用ghidra_12.2反汇编android.hardware.boot-service.qti实现防止一加13的Coloros17内核熔断并保留9008权限(双保险)
在前一篇文章中我提供了修改反汇编修改qcom-scm.ko实现防止一加13的Coloros17内核熔断,这次为了在应用层实现“双保险”,我们需要修改 android.hardware.boot-service.qti,使其在开机时向内核节点 /sys/kernel/dload/update_arb 写入字符 '0'(而不是原有的 '1'),从而在内核层面直接触发 kstrtobool("0") 的 false 分支,完全终止后续的熔断逻辑。
如何解包vendor并打包的方法我在https://yuanfangblog.xyz/technology/931.html与https://xdaforums.com/t/manual-upgrade-of-oneplus-13-to-16-0-8-301-while-preserving-edl-9008-access.4793082/中已提到过,这里不再赘述,按我之前的那篇文章提取vendor.img,并且挂载后提取android.hardware.boot-service.qti备用,该文件位于所挂载文件夹的/bin/hw目录下。
我们在ghidra中创建项目后导入android.hardware.boot-service.qti文件,选择analyze后,在顶部菜单栏点击 Search -> For Strings,然后在下面过滤器中输入/sys/kernel/dload/update_arb
如图,在弹出窗口中双击带地址那个:
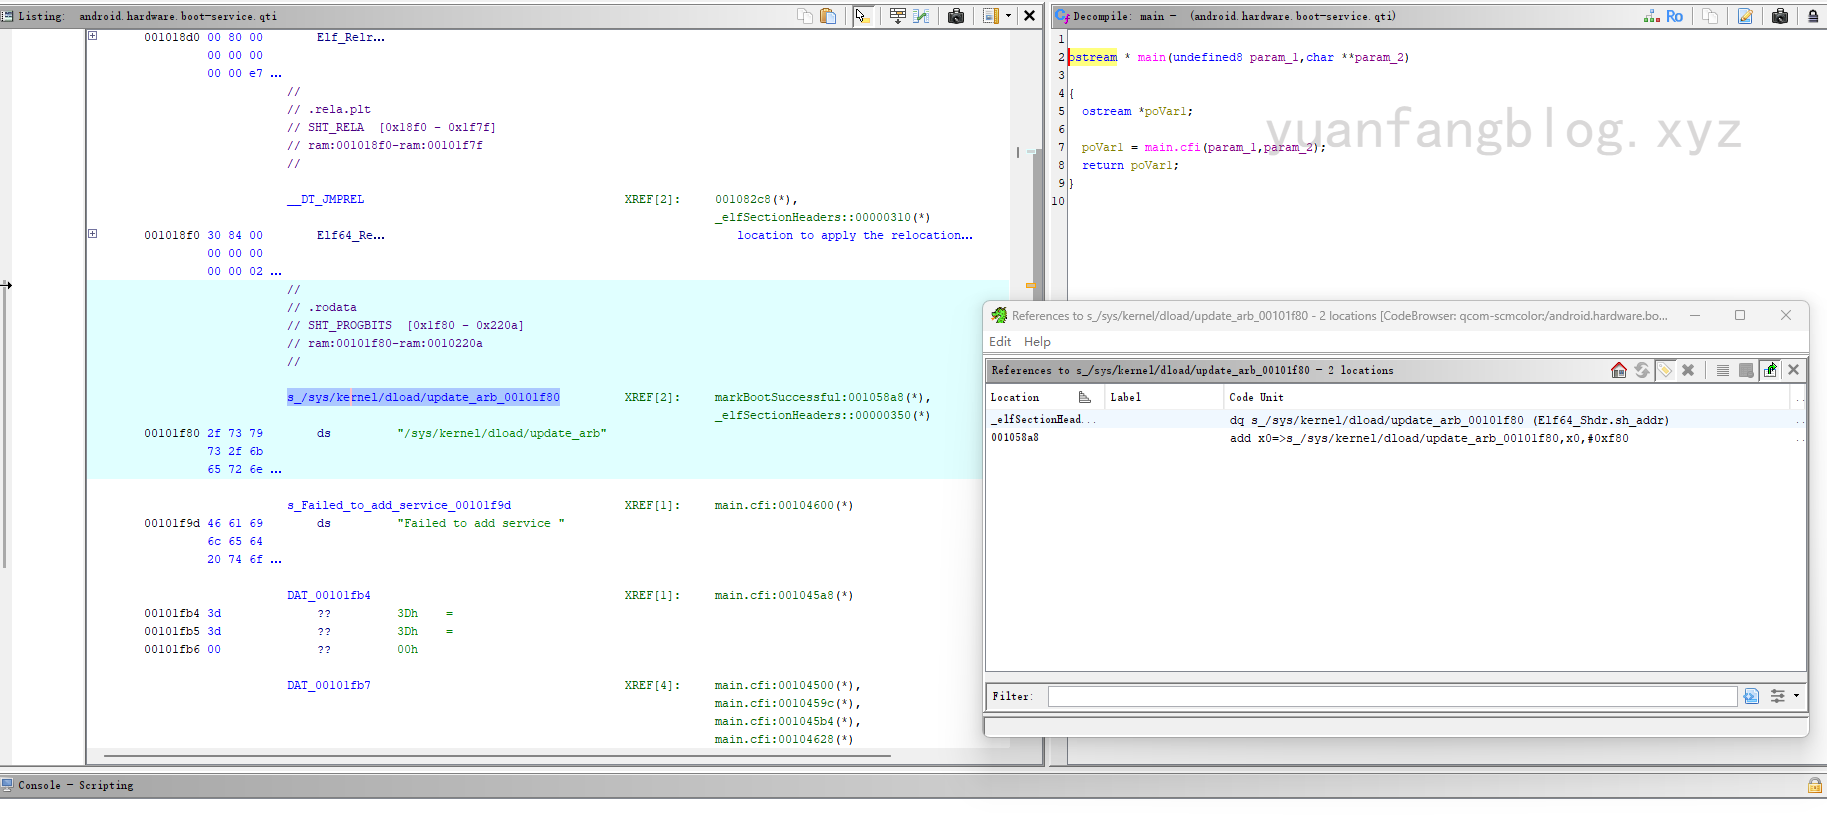
在listing窗口中可以看到如图:
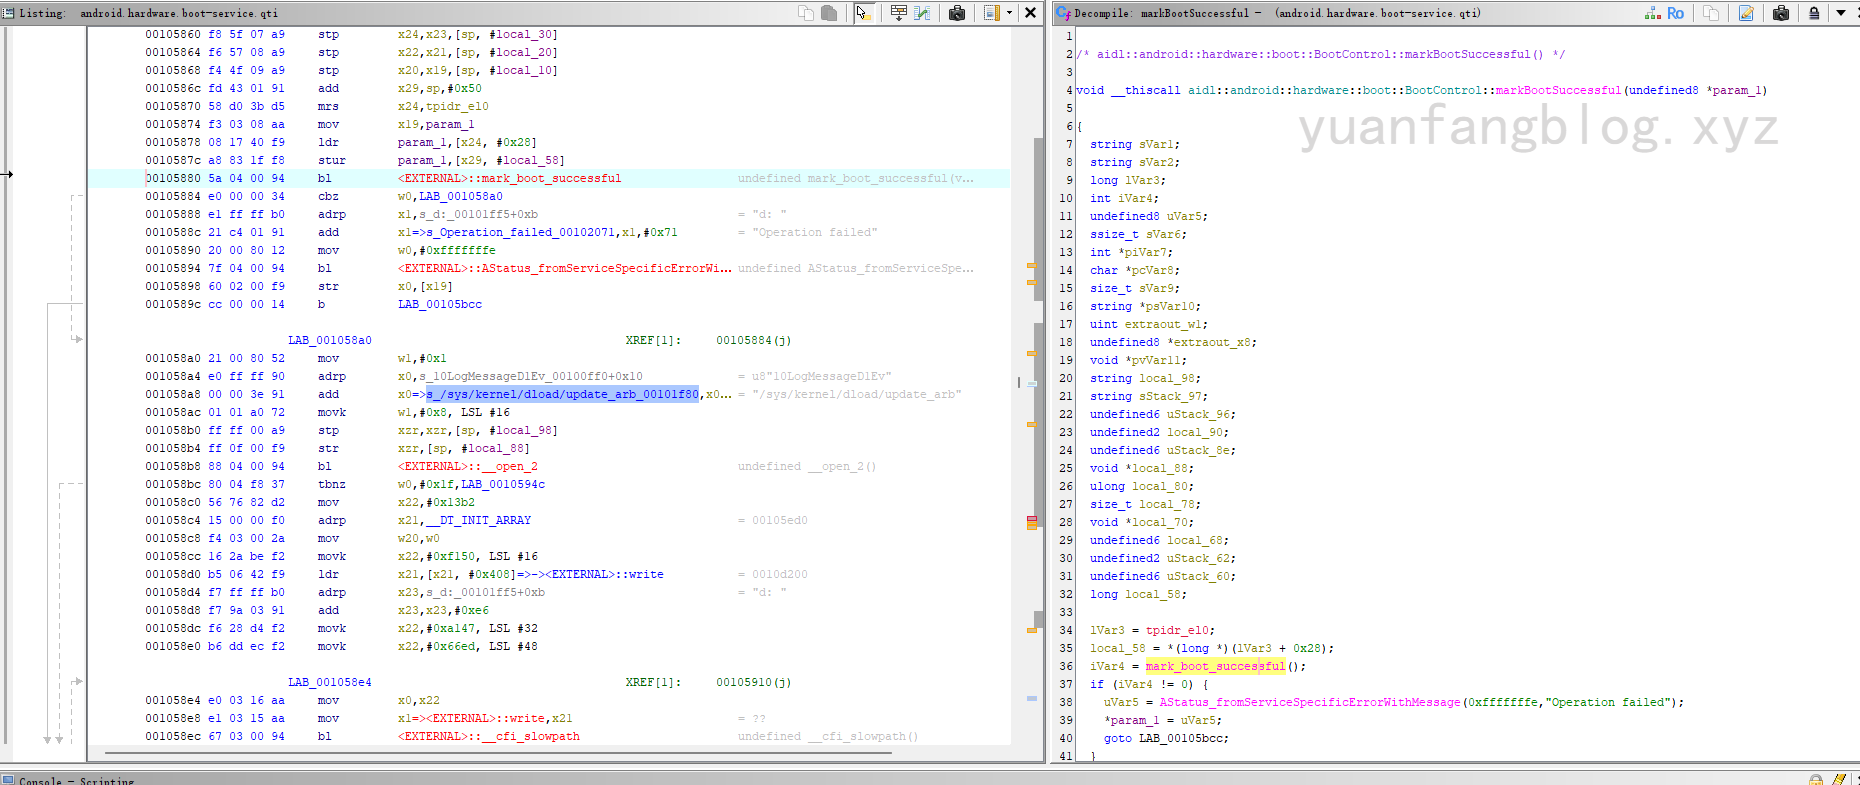
右键点击该字符串地址,选择 References -> Show References to Address如图
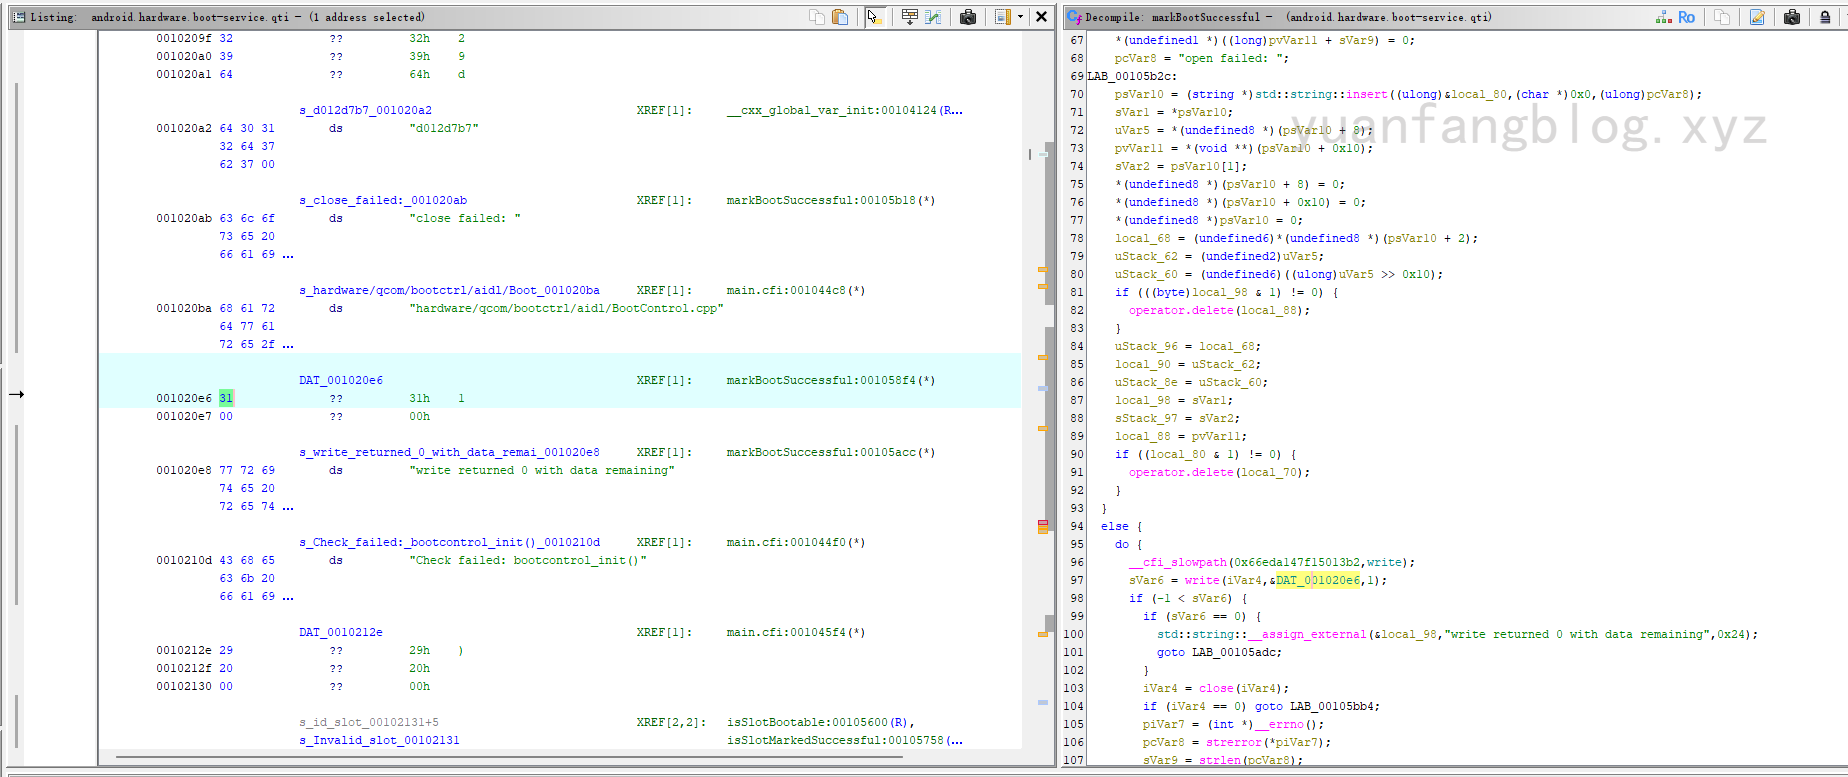
右侧Decompile窗口可以看到伪代码:
/* aidl::android::hardware::boot::BootControl::markBootSuccessful() */

void __thiscall aidl::android::hardware::boot::BootControl::markBootSuccessful(undefined8 *param_1)

{
  string sVar1;
  string sVar2;
  long lVar3;
  int iVar4;
  undefined8 uVar5;
  ssize_t sVar6;
  int *piVar7;
  char *pcVar8;
  size_t sVar9;
  string *psVar10;
  uint extraout_w1;
  undefined8 *extraout_x8;
  void *pvVar11;
  string local_98;
  string sStack_97;
  undefined6 uStack_96;
  undefined2 local_90;
  undefined6 uStack_8e;
  void *local_88;
  ulong local_80;
  size_t local_78;
  void *local_70;
  undefined6 local_68;
  undefined2 uStack_62;
  undefined6 uStack_60;
  long local_58;

  lVar3 = tpidr_el0;
  local_58 = *(long *)(lVar3 + 0x28);
  iVar4 = mark_boot_successful();
  if (iVar4 != 0) {
    uVar5 = AStatus_fromServiceSpecificErrorWithMessage(0xfffffffe,"Operation failed");
    *param_1 = uVar5;
    goto LAB_00105bcc;
  }
  local_98 = (string)0x0;
  sStack_97 = (string)0x0;
  uStack_96 = 0;
  local_90 = 0;
  uStack_8e = 0;
  local_88 = (void *)0x0;
  iVar4 = __open_2("/sys/kernel/dload/update_arb",0x80001);
  if (iVar4 < 0) {
    piVar7 = (int *)__errno();
    pcVar8 = strerror(*piVar7);
    sVar9 = strlen(pcVar8);
    if (0xffffffffffffffef < sVar9) goto LAB_00105c00;
    if (sVar9 < 0x17) {
      pvVar11 = (void *)((ulong)&local_80 | 1);
      local_80 = CONCAT71(local_80._1_7_,(char)((int)sVar9 << 1));
      if (sVar9 != 0) goto LAB_001059f8;
    }
    else {
      pvVar11 = operator.new((sVar9 | 0xf) + 1);
      local_80 = (sVar9 | 0xf) + 2;
      local_78 = sVar9;
      local_70 = pvVar11;
LAB_001059f8:
      memmove(pvVar11,pcVar8,sVar9);
    }
    *(undefined1 *)((long)pvVar11 + sVar9) = 0;
    pcVar8 = "open failed: ";
LAB_00105b2c:
    psVar10 = (string *)std::string::insert((ulong)&local_80,(char *)0x0,(ulong)pcVar8);
    sVar1 = *psVar10;
    uVar5 = *(undefined8 *)(psVar10 + 8);
    pvVar11 = *(void **)(psVar10 + 0x10);
    sVar2 = psVar10[1];
    *(undefined8 *)(psVar10 + 8) = 0;
    *(undefined8 *)(psVar10 + 0x10) = 0;
    *(undefined8 *)psVar10 = 0;
    local_68 = (undefined6)*(undefined8 *)(psVar10 + 2);
    uStack_62 = (undefined2)uVar5;
    uStack_60 = (undefined6)((ulong)uVar5 >> 0x10);
    if (((byte)local_98 & 1) != 0) {
      operator.delete(local_88);
    }
    uStack_96 = local_68;
    local_90 = uStack_62;
    uStack_8e = uStack_60;
    local_98 = sVar1;
    sStack_97 = sVar2;
    local_88 = pvVar11;
    if ((local_80 & 1) != 0) {
      operator.delete(local_70);
    }
  }
  else {
    do {
      __cfi_slowpath(0x66eda147f15013b2,write);
      sVar6 = write(iVar4,&DAT_001020e6,1);
      if (-1 < sVar6) {
        if (sVar6 == 0) {
          std::string::__assign_external(&local_98,"write returned 0 with data remaining",0x24);
          goto LAB_00105adc;
        }
        iVar4 = close(iVar4);
        if (iVar4 == 0) goto LAB_00105bb4;
        piVar7 = (int *)__errno();
        pcVar8 = strerror(*piVar7);
        sVar9 = strlen(pcVar8);
        if (0xffffffffffffffef < sVar9) goto LAB_00105c00;
        if (sVar9 < 0x17) {
          pvVar11 = (void *)((ulong)&local_80 | 1);
          local_80 = CONCAT71(local_80._1_7_,(char)((int)sVar9 << 1));
          if (sVar9 != 0) goto LAB_00105b04;
        }
        else {
          pvVar11 = operator.new((sVar9 | 0xf) + 1);
          local_80 = (sVar9 | 0xf) + 2;
          local_78 = sVar9;
          local_70 = pvVar11;
LAB_00105b04:
          memmove(pvVar11,pcVar8,sVar9);
        }
        pcVar8 = "close failed: ";
        *(undefined1 *)((long)pvVar11 + sVar9) = 0;
        goto LAB_00105b2c;
      }
      piVar7 = (int *)__errno();
    } while (*piVar7 == 4);
    pcVar8 = strerror(*piVar7);
    sVar9 = strlen(pcVar8);
    if (0xffffffffffffffef < sVar9) {
LAB_00105c00:
      std::string::__throw_length_error[abi:nn180000]();
      iVar4 = set_active_boot_slot(extraout_w1);
      if (iVar4 == 0) {
        uVar5 = AStatus_newOk();
      }
      else {
        uVar5 = AStatus_fromServiceSpecificErrorWithMessage(0xfffffffe,"Operation failed");
      }
      *extraout_x8 = uVar5;
      return;
    }
    if (sVar9 < 0x17) {
      pvVar11 = (void *)((ulong)&local_80 | 1);
      local_80 = CONCAT71(local_80._1_7_,(char)((int)sVar9 << 1));
      if (sVar9 != 0) goto LAB_00105a40;
    }
    else {
      pvVar11 = operator.new((sVar9 | 0xf) + 1);
      local_80 = (sVar9 | 0xf) + 2;
      local_78 = sVar9;
      local_70 = pvVar11;
LAB_00105a40:
      memmove(pvVar11,pcVar8,sVar9);
    }
    *(undefined1 *)((long)pvVar11 + sVar9) = 0;
    psVar10 = (string *)std::string::insert((ulong)&local_80,(char *)0x0,0x101fb9);
    sVar1 = *psVar10;
    uVar5 = *(undefined8 *)(psVar10 + 8);
    pvVar11 = *(void **)(psVar10 + 0x10);
    sVar2 = psVar10[1];
    *(undefined8 *)(psVar10 + 8) = 0;
    *(undefined8 *)(psVar10 + 0x10) = 0;
    *(undefined8 *)psVar10 = 0;
    local_68 = (undefined6)*(undefined8 *)(psVar10 + 2);
    uStack_62 = (undefined2)uVar5;
    uStack_60 = (undefined6)((ulong)uVar5 >> 0x10);
    if (((byte)local_98 & 1) != 0) {
      operator.delete(local_88);
    }
    uStack_96 = local_68;
    local_90 = uStack_62;
    uStack_8e = uStack_60;
    local_98 = sVar1;
    sStack_97 = sVar2;
    local_88 = pvVar11;
    if ((local_80 & 1) != 0) {
      operator.delete(local_70);
    }
LAB_00105adc:
    close(iVar4);
  }
  pvVar11 = (void *)((ulong)&local_98 | 1);
  if (((byte)local_98 & 1) != 0) {
    pvVar11 = local_88;
  }
  __android_log_print(6,0,"update_arb sysfs write failed: %s",pvVar11);
LAB_00105bb4:
  uVar5 = AStatus_newOk();
  *param_1 = uVar5;
  if (((byte)local_98 & 1) != 0) {
    operator.delete(local_88);
  }
LAB_00105bcc:
  if (*(long *)(lVar3 + 0x28) != local_58) {
                    /* WARNING: Subroutine does not return */
    __stack_chk_fail();
  }
  return;
}
仔细分析下代码的逻辑可以发现sVar6 = write(iVar4, &DAT_001020e6, 1);中有个write的动作,这里代码的1表示写了一个字节,双击DAT_001020e6在跳转到的listing窗口看到写入的具体内容。
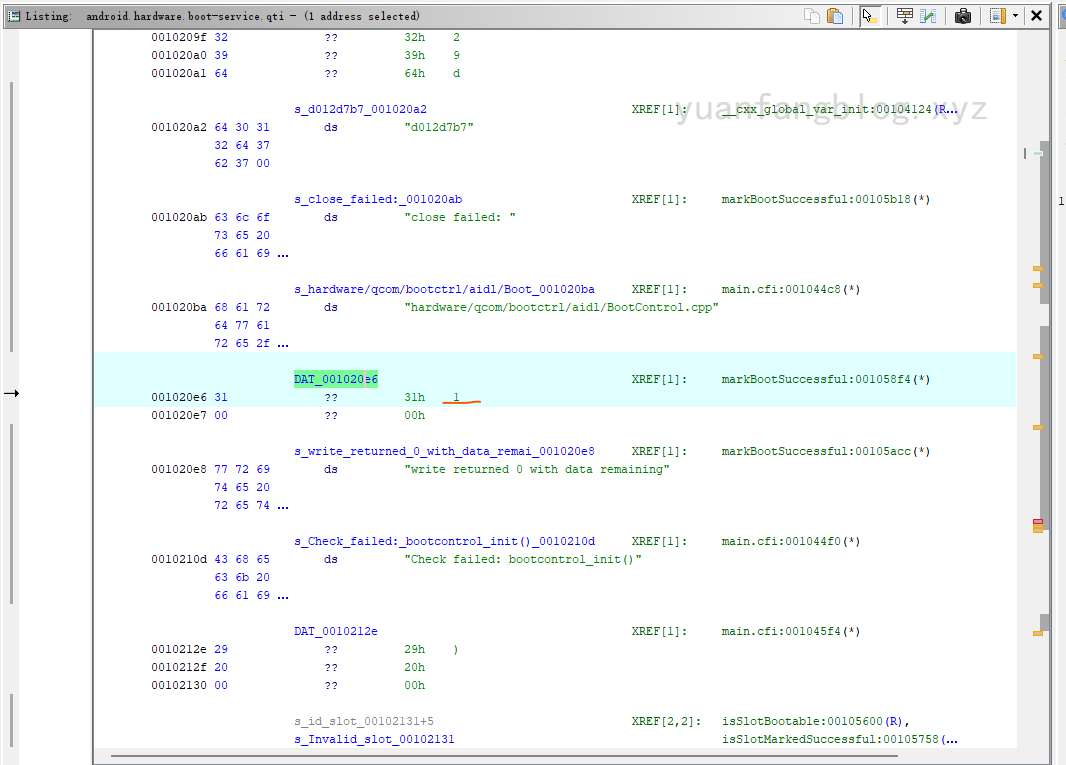
如图和伪代码,它向/sys/kernel/dload/update_arb写入了1
iVar4 = __open_2("/sys/kernel/dload/update_arb", 0x80001);
// ...
sVar6 = write(iVar4, &DAT_001020e6, 1);
其中:iVar4:open 返回的文件描述符。
&DAT_001020e6:要写入的数据在内存中的指针地址。
1:要写入的字节长度(写入 1 个字节)。
所以我们的思路就来了,那就是把写入的1改为0,让用户态的android.hardware.boot-service.qti向/sys/kernel/dload/update_arb写入0以避免熔断。
在ASCII码中,31代表1,30代表0,所以我们直接修改31为30即可,从上图listing窗口地址猜测31后面应该紧跟着00(字符串结束符地址在001020e7),这里有个极其简单的方法,绝大多数人都可以操作,直接使用winhex搜索16进制3100,改成3000即可,因为我已经找到了逻辑,后面如果绿厂不修改源码,大家可以简单的通过修改这个文件来防熔断而不需要复杂的逆向!!
注意用winhex搜索3100会出现多个,在/sys/kernel/dload/update_arb附近的那个才是我们需要改的!!
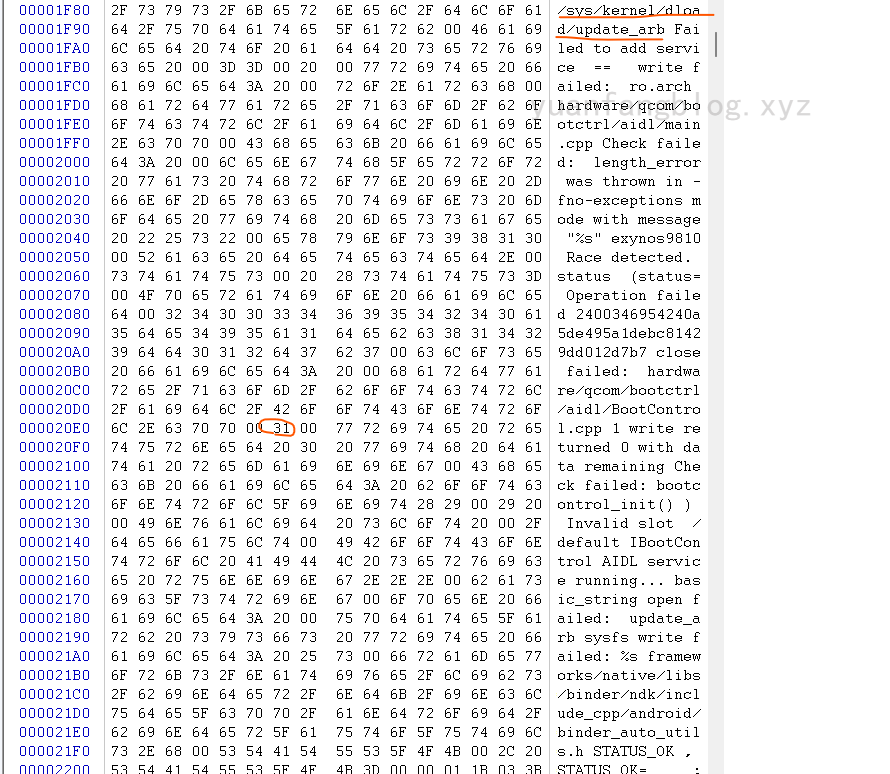
只需要改个字节就可以实现防熔断,你就说简不简单,完全没有任何难度。
改后最好拖入ghidra验证一下,如图改后的效果:
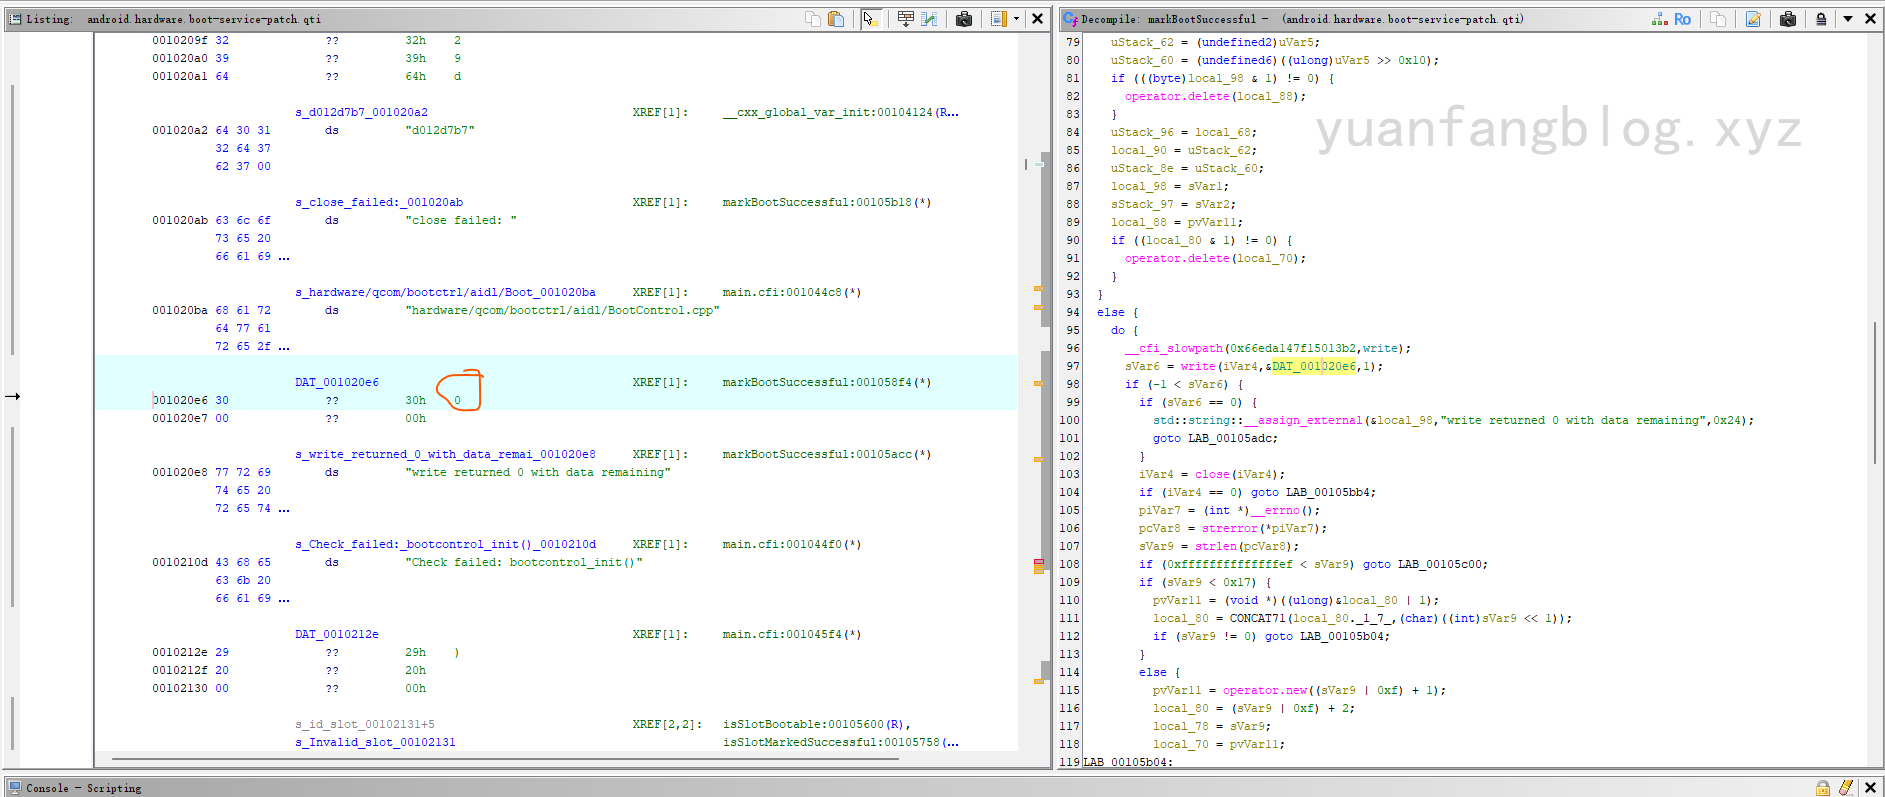
后续你只需要按照我之前的教程把android.hardware.boot-service.qti打包进vendor.img在重启前刷入即可,同时别忘了重启前刷入旧版本(推荐16.0.1.303)abl_a、xbl_a、xbl_config_a、xbl_ramdump_a分区确保arb=0。
这里顺便提供个改好的Coloros 17.0.0.103国行版的qcom-scm.ko和android.hardware.boot-service.qti,vendor.img太大了,小水管放不下,大家自行打包,如果不会打包可以把我的文章喂给ai让agent操作。
下载:PJZ110_17.0.0.103(CN01) F.07.zip
进行上述操作的前提是必须解锁bl禁用vbmeta,同时本身设备没有熔断,如果你的设备已经熔断,贸然刷入只会导致黑砖,建议小范围传播,以免绿厂修改代码。
仅供学习研究使用。

感谢,我试了下你提供的android.hardware.boot-service.qti重新打包进vendor,我只修改了vendor,用了16.0.1.303的abl_a、xbl_a、xbl_config_a、xbl_ramdump_a,没动内核成功保下了arb。
单纯修改内核和修改vendor都可以保arb,两样都弄更保险些,因为你永远晓不得厂商会搞啥幺蛾子,万一偷偷改了代码都没地儿哭。
问题是我现在在coloros 17.0.0.103,进不了fastboot,后续搞坏了系统没办法方便救砖
有9008还怕什么变砖,那你看看能不能进fastbootd,或者刷个第三方recovery,也许可以试一试刷旧版16.0.1.303的engineering_cdt,看能不能进fastboot,我也不清楚这有没有效,因为我刚刚又刷回coloros 16了,不喜欢17的玻璃效果,尤其是下拉通知栏的那些椭圆形,个人觉得16的圆角矩形还要好看些。