使用ghidra_12.2反汇编qcom-scm.ko实现防止一加13的Coloros17内核熔断并保留EDL (9008)权限
之前我介绍了通过修改vendor分区和编译一加13防熔断内核方式避免熔断,这两种方式在旧版内核6.6.89上可用,为了适配更新版本固件防熔断,这次我们同样是修改内核,不过是一个新思路,我们通过逆向反汇编修改内核中的qcom-scm.ko中的跳转指令,让原本该跳到__scm_smc_call的指令跳转到0地址实现,让内核错误的以为arb_update执行成功而避免熔断,以下是操作流程。
这里主要介绍如何使用ghidra找到地址并修改指令,如何解包vendor_boot.img提取qcom-scm.ko在我之前的教程https://yuanfangblog.xyz/technology/933.html以及https://xdaforums.com/t/using-github-workflow-to-automate-oneplus-13-anti-fuse-kernel-compilation.4796066/有介绍,这里不再过多说明。
本次以欧版 CPH2653_17.0.0.102(EX01) H.05_GLO固件为例,同时使用16.0.1.303的abl_a、xbl_a、xbl_config_a、xbl_ramdump_a分区确保arb=0。该方案适用于目前任意内核熔断版本,这里以欧版做测试,我目前用欧版。
使用本方案的前提是你目前在coloros16的未熔断版本,并且解锁bl,禁用vbmeta。
我们拿到qcom-scm.ko后,打开ghidra,新建一个项目,在项目里打开qcom-scm.ko。
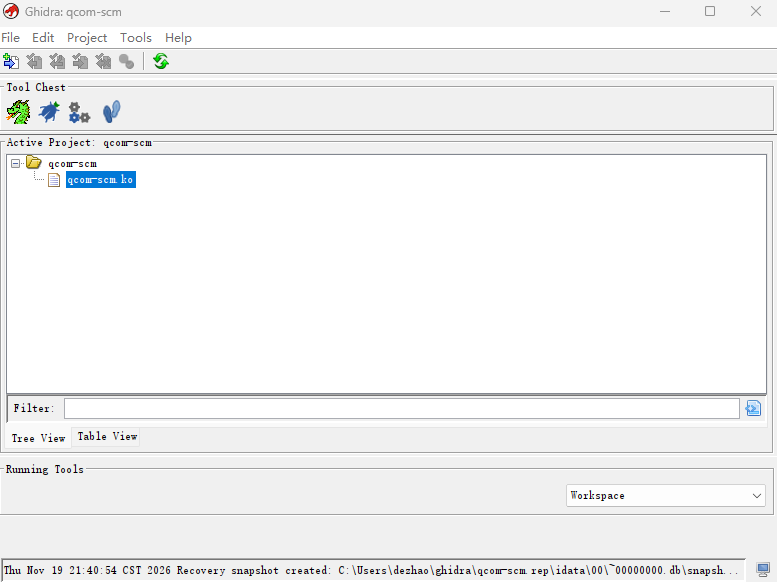
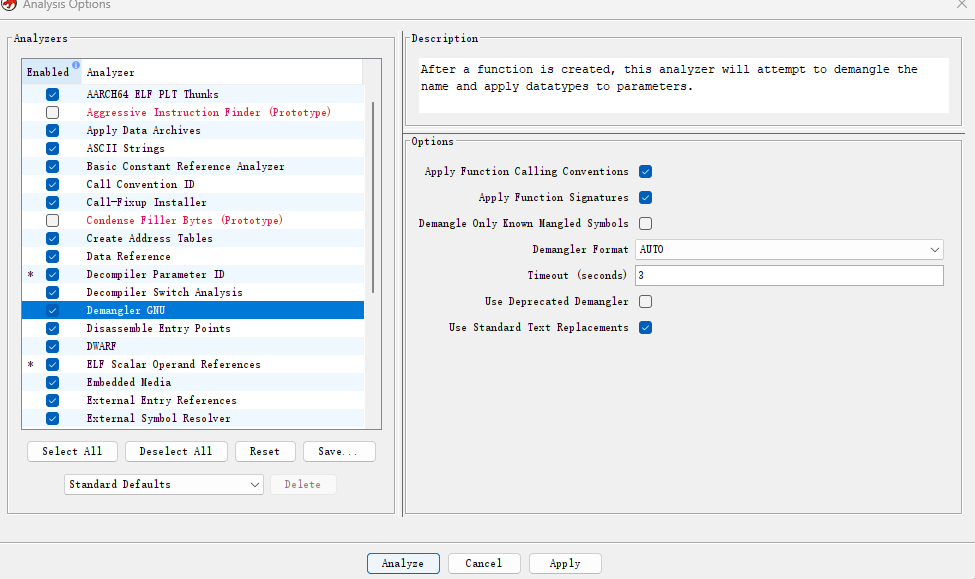
会弹出analyze窗口,选择yes,然后点击analyze
进入后在左侧symbol tree中选择函数:Functions。
在下面过滤器中输入qcom_scm_update_rollback_version
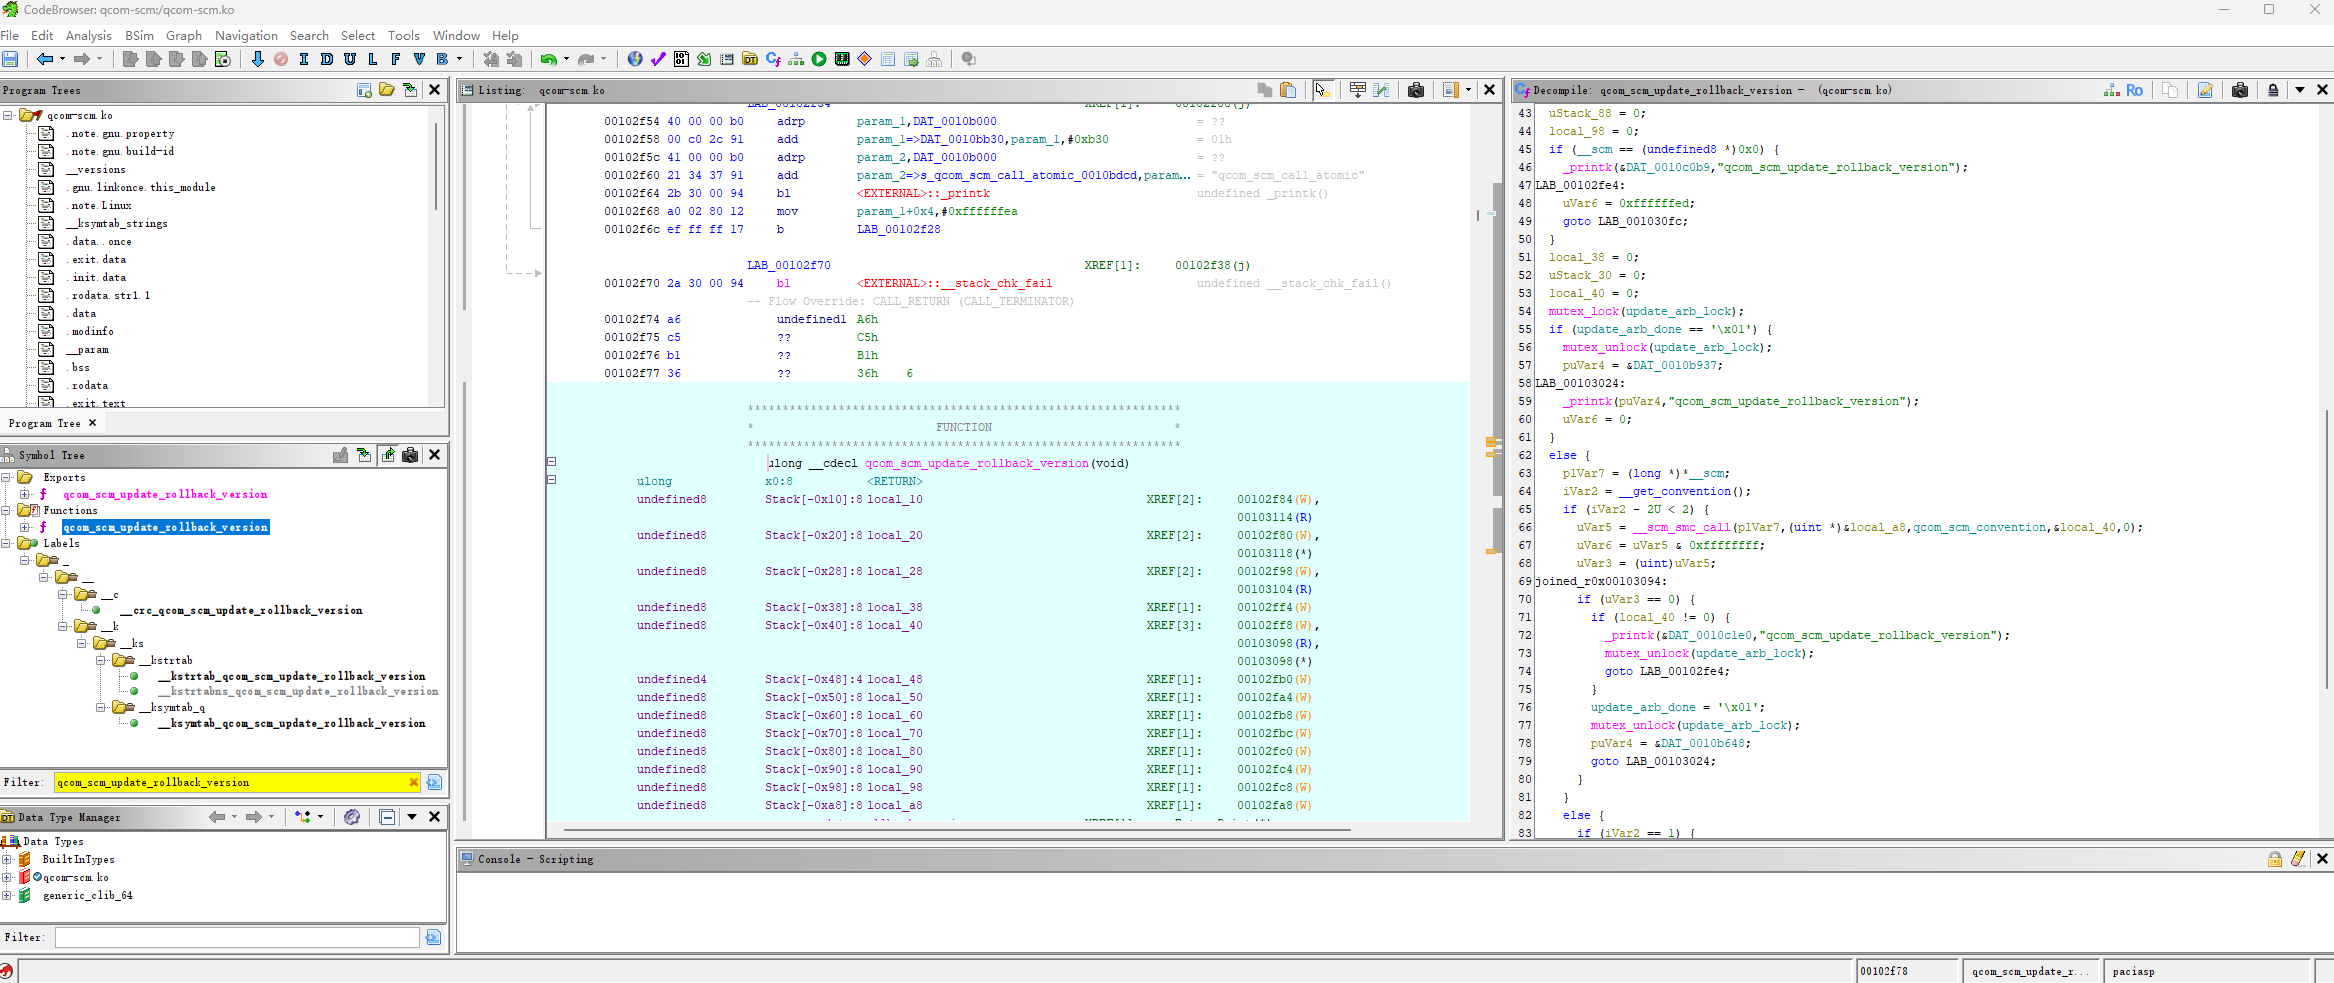
我之前分析过内核如何触发 update_arb,内核中的 qcom_scm.c 和 qcom-dload-mode.c 只负责注册 sysfs 节点(/sys/kernel/dload/update_arb)并绑定写入回调函数。它不会主动执行 SCM 调用,真正的触发者是与该节点交互的用户态程序(如 android.hardware.boot-service.qti)。它在开机流程中向节点写入 1,触发内核里的回调,修改的最终目标是不让底层的 __scm_smc_call 真正执行向 TZ(TrustZone)的 SMC 通信,同时保持返回值成功,避免引发系统死锁或启动流程中断。
通过分析逆向后的伪代码(右侧Decompile窗口),可以看到底层 SCM 调用点:
  else {
    plVar7 = (long *)*__scm;
    iVar2 = __get_convention();
    if (iVar2 - 2U < 2) {
      uVar5 = __scm_smc_call(plVar7,(uint *)&local_a8,qcom_scm_convention,&local_40,0);
      uVar6 = uVar5 & 0xffffffff;
      uVar3 = (uint)uVar5;
其中可以看到这条:uVar5 = __scm_smc_call(plVar7,(uint *)&local_a8,qcom_scm_convention,&local_40,0);
这不就是源代码中
ret = qcom_scm_call(__scm->dev, &desc, &res);
的翻版嘛,这就是我们要找的内容,qcom_scm_call被翻译成了__scm_smc_call,对应的汇编指令应该是__scm_smc_call
回顾下厂商加入的代码:
已知厂商在
drivers/firmware/qcom_scm.c中加入以下代码:
static DEFINE_MUTEX(update_arb_lock);
static bool update_arb_done = false
int qcom_scm_update_rollback_version(void)
{
int ret;
struct qcom_scm_res res;
struct qcom_scm_desc desc = {
.svc = QCOM_SCM_SVC_BOOT,
.cmd = 0x1E,
.owner = ARM_SMCCC_OWNER_SIP,
.arginfo = QCOM_SCM_ARGS(0),
};
if (!__scm) {
pr_err("qcom_scm_update_rollback_version: SCM not initialized\n");
return -ENODEV;
}
memset(&res, 0, sizeof(res));
mutex_lock(&update_arb_lock);
if(update_arb_done == true) {
mutex_unlock(&update_arb_lock);
pr_info("qcom update arb: request already succeed\n");
return 0;
}
ret = qcom_scm_call(__scm->dev, &desc, &res); //就是这段代码,把desc通过 SCM通道发送给高通的TZ
if (ret) {
pr_err("qcom_scm_update_rollback_version: qcom_scm_call failed ret=%d\n", ret);
mutex_unlock(&update_arb_lock);
return ret;
}
if (res.result[0]) {
pr_err("qcom_scm_update_rollback_version: TZ returned status=%llu\n", res.result[0]);
mutex_unlock(&update_arb_lock);
return -ENODEV;
}
update_arb_done = true; // 这里是标记熔断成功,即通信成功(ret == 0),且 TZ 处理成功(res.result[0] == 0)时熔断
mutex_unlock(&update_arb_lock);
pr_info("qcom arb_update: success\n");
return 0;
}
EXPORT_SYMBOL(qcom_scm_update_rollback_version);
drivers/power/reset/qcom-dload-mode.c中加入
/* ---- update_arb sysfs attribute ---- */
static ssize_t update_arb_show(struct kobject *kobj,
struct attribute *this,
char *buf)
{
pr_debug("update_arb: show invoked");
return scnprintf(buf, PAGE_SIZE, "0");
}
static ssize_t update_arb_store(struct kobject *kobj,
struct attribute *this,
const char *buf, size_t count)
{
bool trigger;
int ret;
ret = kstrtobool(buf, &trigger);
if (ret < 0) {
pr_err("update_arb: kstrtobool failed rc=%d", ret);
return ret;
}
if (!trigger) {
pr_info("update_arb: trigger is false, no-op");
return count;
}
ret = qcom_scm_update_rollback_version();
if (ret < 0) {
pr_err("update_arb: SCM call TZ_UPDATE_ROLLBACK_VERSION_ID failed rc=%d", ret);
return ret;
}
return count;
}
static struct reset_attribute attr_update_arb = __ATTR_RW(update_arb);
以及static struct attribute *qcom_dload_attrs[] = {
&attr_emmc_dload.attr,
&attr_dload_mode.attr,
&attr_update_arb.attr,
NULL
};中加入了&attr_update_arb.attr,
include/linux/firmware/qcom/qcom_scm.h中加入了
extern int qcom_scm_update_rollback_version(void);
鼠标点击uVar5,listing窗口就会跳转到对应的地址。
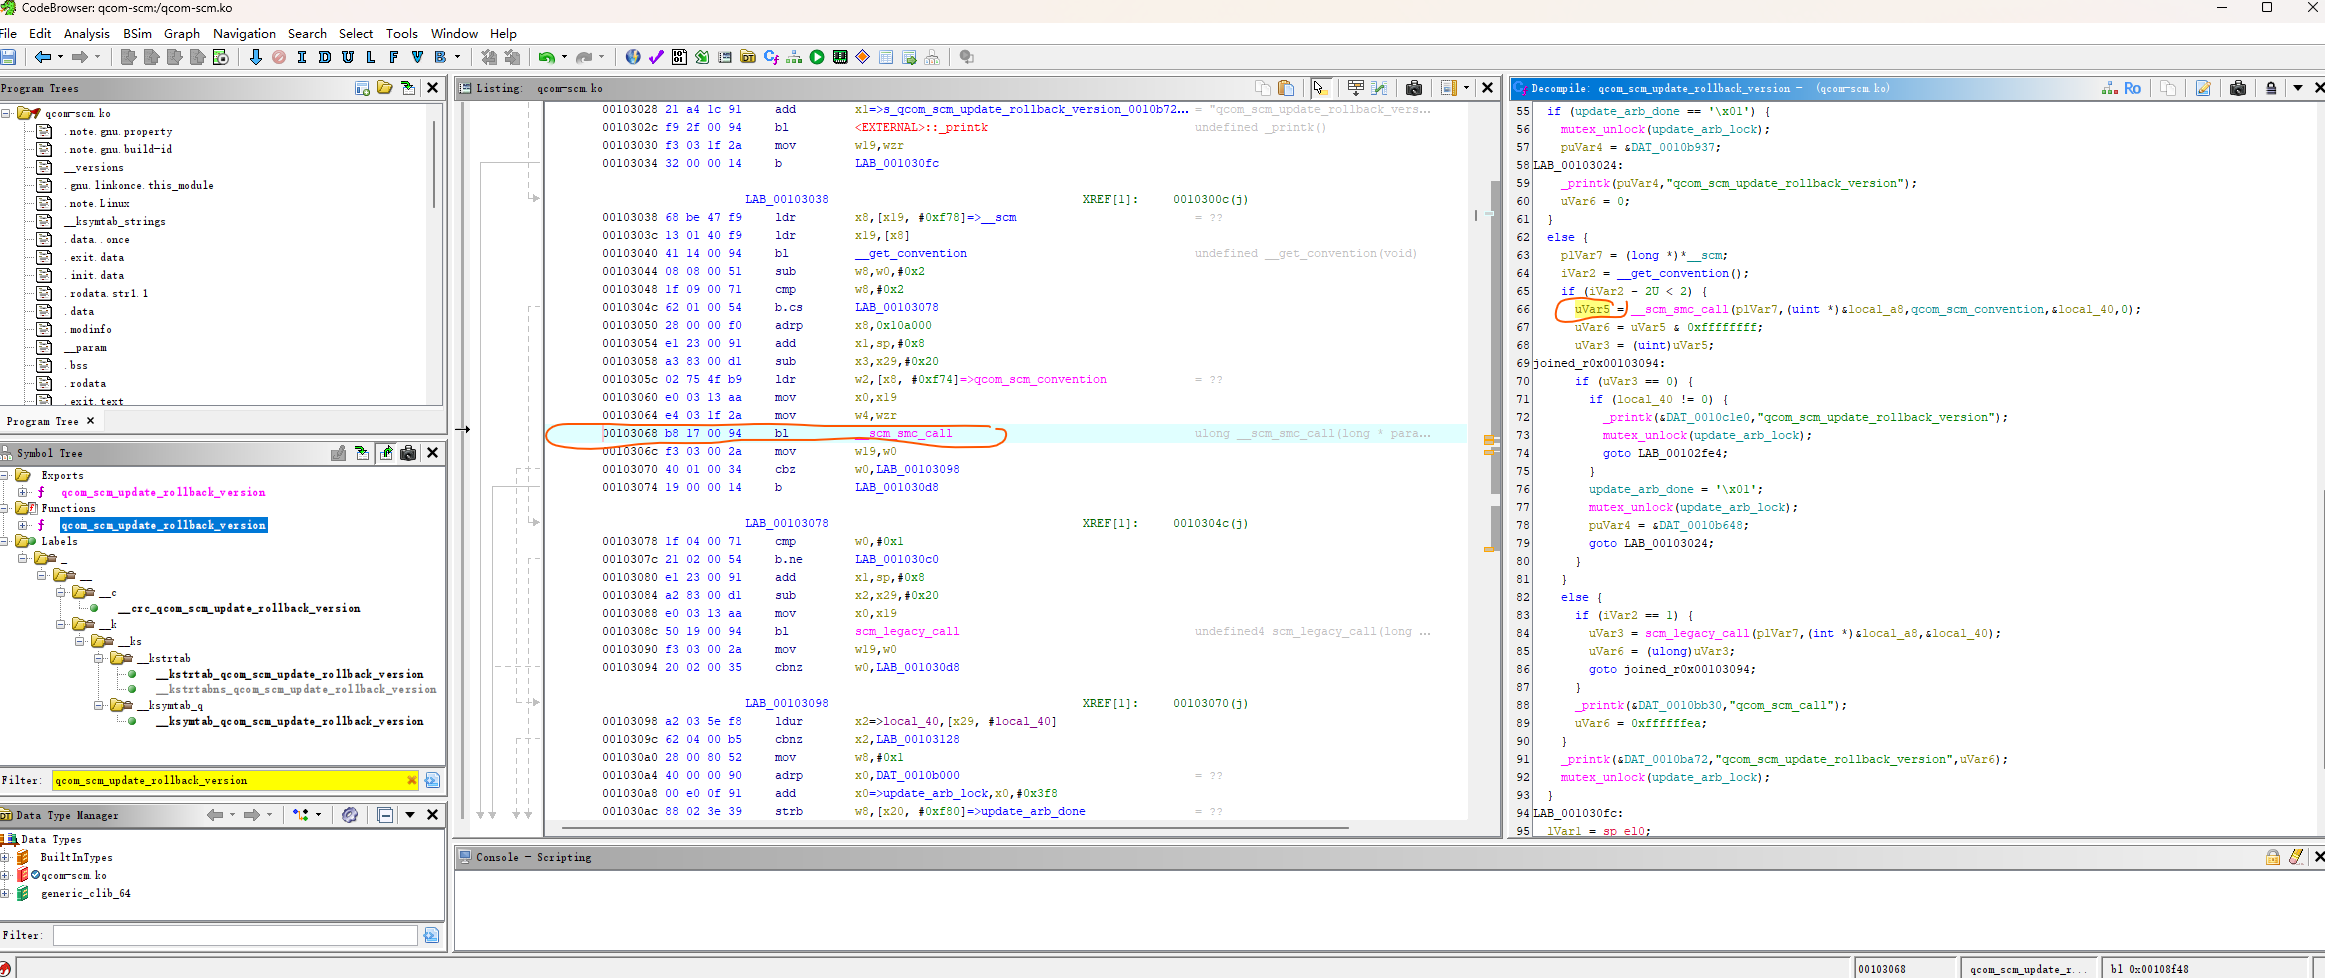
现在我们的思路是直接篡改跳转指令,把bl替换成mov w0, wzr
先在该行上点击右键,Clear>Clear Code Bytes清除代码,然后Assemble,汇编输入 mov w0, wzr
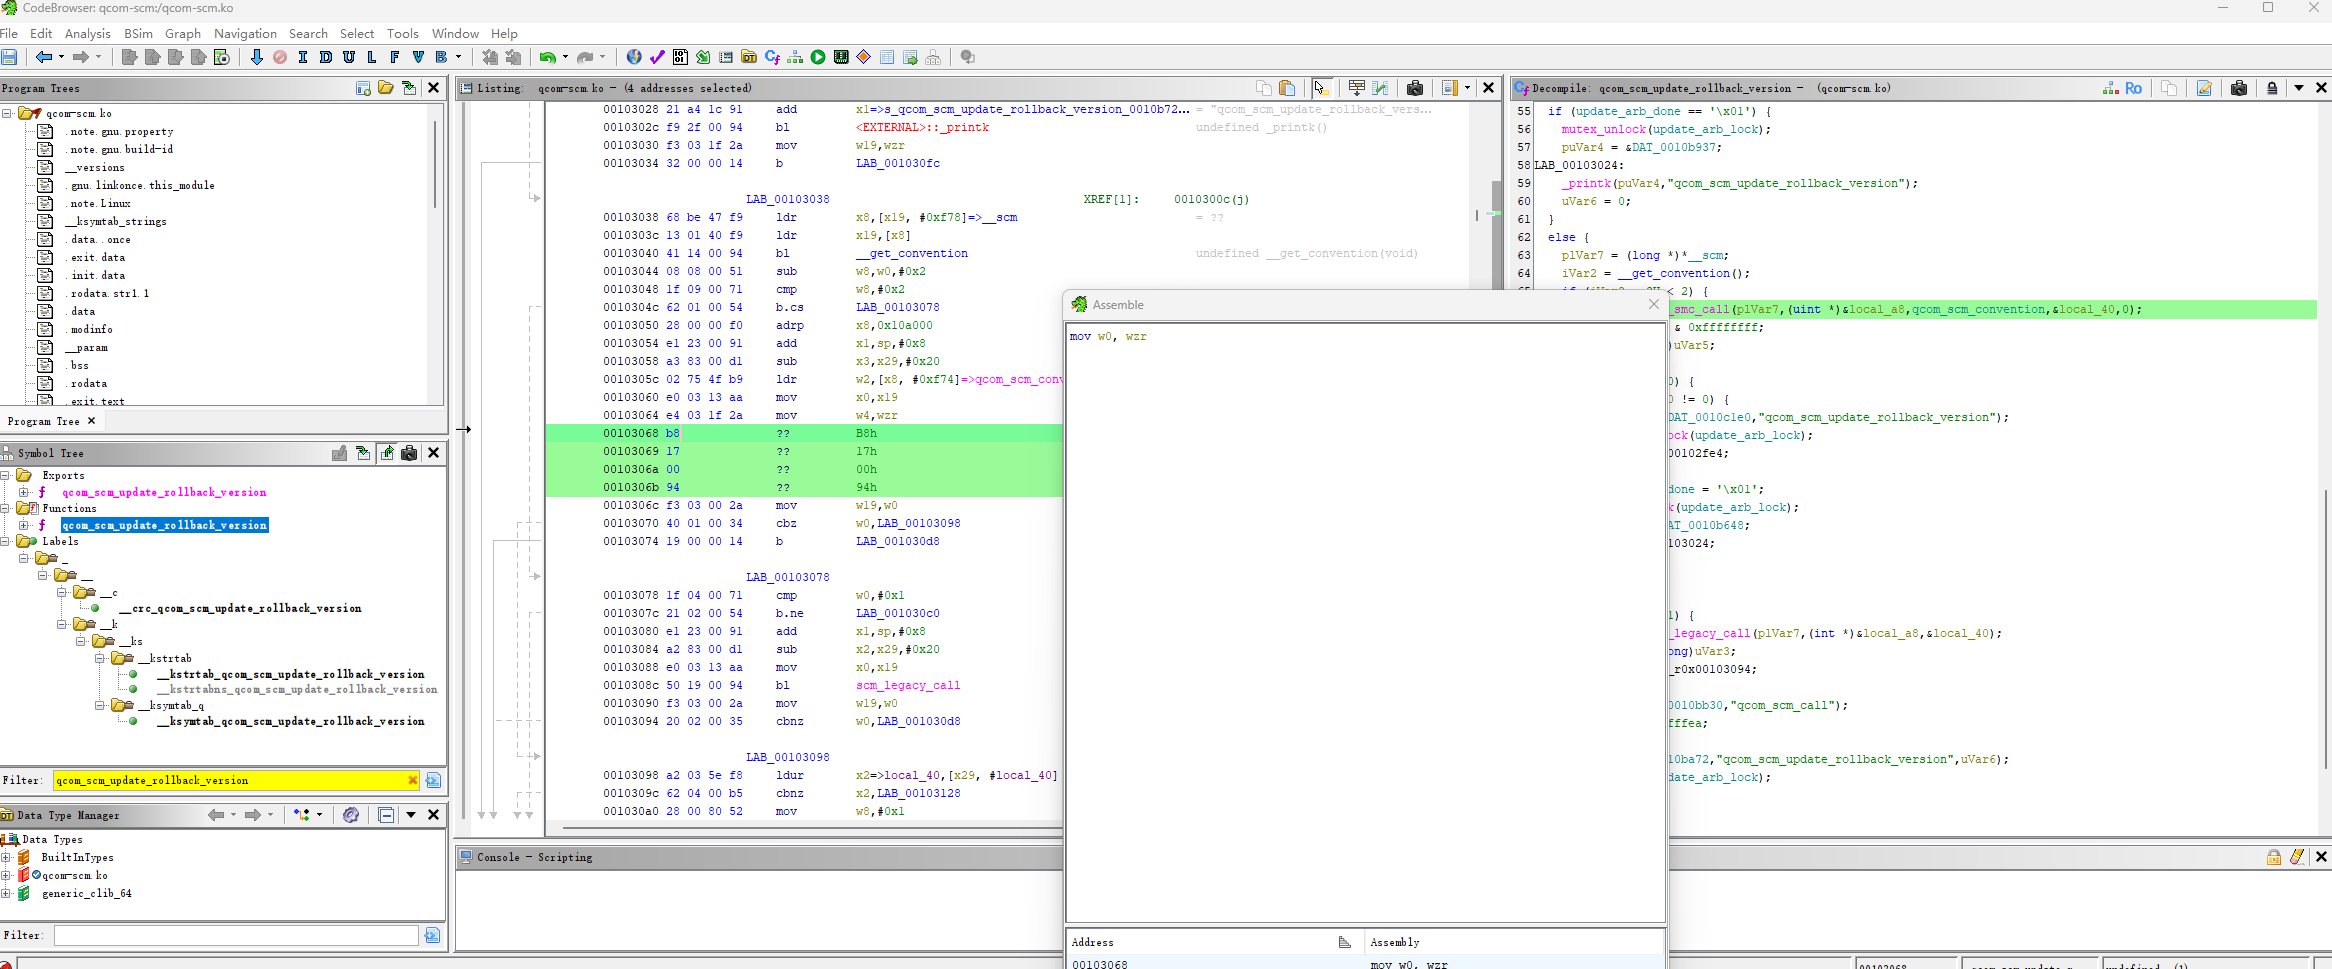
点击顶部菜单栏的 File -> Export Program,在弹出的窗口中,Format要选择 Original File,点击 OK,把它保存到一个新的路径加个后缀表示修改了, qcom-scm-patched.ko
再看右侧的decompile伪代码,分析下修改后的逻辑:
1.获取锁 (mutex_lock)。
2.判断 update_arb_done 是否为 1。如果以前执行过,直接解锁并返回 0。
3.如果没执行过,它去尝试获取 __get_convention()。
4.现在代码执行到 LAB_00103098 时:
LAB_00103098:
    if (local_40[0] != 0) {
        // 报错并退出
    }
    update_arb_done = '\x01'; // 标记已完成
    mutex_unlock(update_arb_lock); // 解锁!
    puVar4 = &DAT_0010b648; // 指向成功日志
    _printk(puVar4, ...); // 打印 "qcom arb_update: success"
    uVar3 = 0; // 返回值设为 0
在函数开头,代码执行了 local_40[0] = 0;。由于修改跳过了真实的 SCM 调用(或者让 SCM 调用没有写入这块内存),local_40[0] 保持了初始的 0。
因此,if (local_40[0] != 0) 条件不成立,程序顺滑地往下走,设置了完成标志、解开了互斥锁、打印了成功日志、并返回了 0。
日志会显示qcom arb_update: success,但是实际上不执行arb_update这一步。
如何验证是否修改成功呢:
在我这次操作中,修改的那一行 mov w0, #0x0 的下一行是 mov w19, w0。
这行代码对应的机器码是 F3 03 00 2A(看截图),我们用winhex搜索F3 03 00 2A,如图:
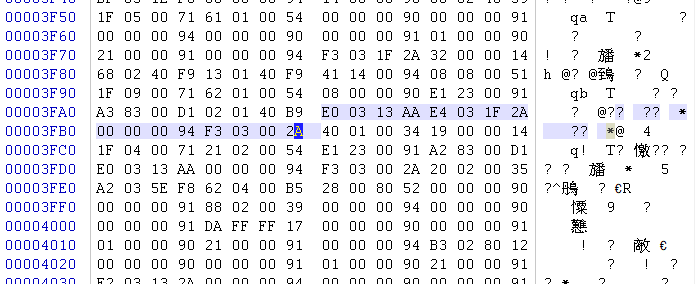
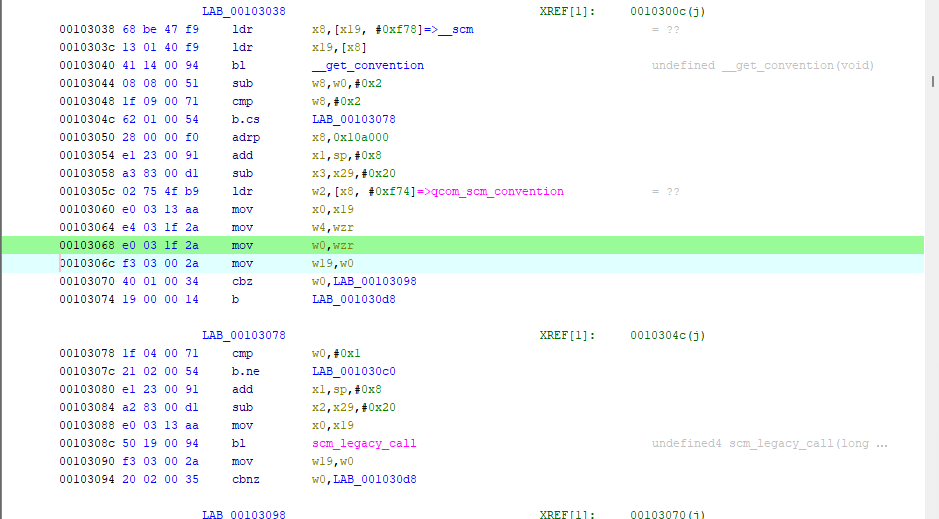
E0 03 13 AA(AA 13 03 E0) -> mov x0, x19
E4 03 1F 2A(2A 1F 03 E4) -> mov w4, wzr (初始化参数)
00 00 00 94(94 00 00 00) -> bl #0x0 (修改的那一行)
括号里反着来是因为二进制存储是反着来的,搜到的 00000094 是因为在 Ghidra 里直接汇编了 mov w0, wzr,但 Ghidra 的汇编器大概是为了保持该位置原有的重定位(Relocation)信息,它的机器码变成了 00 00 00 94(即跳转到当前地址),说明修改成功了,它不再跳去 __scm_smc_call,而是跳到了 0 地址(或者因为 mov 替换直接被覆盖),只要它不再跳转到 __scm_smc_call,它就不会去呼叫 TZ(TrustZone)! 它在执行完 bl #0 后,会直接往下走到 mov w19, w0。此时 w0 的值保持为 0(因为前一条指令没有改变 w0 的值,或者被直接截断),后续代码依然会判定成功并解锁。
后续如何把qcom-scm.ko 塞进 vendor_boot并重新打包vendor_boot.img。
参考我之前的帖子(上面有链接),解包时会输出一些参数,重新打包 vendor_boot.img 的关键,在于复用解包时生成的原始参数,确保镜像头、地址、页大小等信息完全不变。
把你修改好的 qcom-scm.ko 放回解包出来的 ramdisk 目录(lib/modules/ 下),然后按原格式重新打包。之前是用 lz4 -dc 解压的,需要重新压缩回 lz4:
cd <你的ramdisk解包目录>
find . | cpio -o -H newc | lz4 -l -12 > ../new_vendor_ramdisk00
如果之前解包时可能没有保存参数。建议重新解包一次,并使用 --format=mkbootimg 参数,把原始参数写入文件:
python unpack_bootimg.py --boot_img vendor_boot.img --out out --format=mkbootimg -0 | tee mkbootimg_args.txt
这样 mkbootimg_args.txt 里就包含了原厂打包时的所有必要参数(如 --header_version、--page_size、--vendor_cmdline 等。
重新打包,用上一步保存的参数,配合你新生成的 ramdisk 文件,调用 mkbootimg.py,命令如下:
declare -a MKBOOTIMG_ARGS=()
while IFS= read -r -d '' ARG; do
   MKBOOTIMG_ARGS+=("${ARG}")
done < mkbootimg_args.txt
./mkbootimg.py "${MKBOOTIMG_ARGS[@]}" \
    --vendor_ramdisk <你的新ramdisk路径> \
    --vendor_boot repacked_vendor_boot.img
如果由于版本不一样出现重复参数,比如说原参数里已经包含了 --vendor_ramdisk,需要手动从 mkbootimg_args.txt 里删掉旧的 --vendor_ramdisk 及其值。
打包后刷入前必须确定设备已解锁,并且arb=0,同时需要刷入16.0.1.303的abl_a、xbl_a、xbl_config_a、xbl_ramdump_a这几个分区,也就是说重启前必须全部刷入,一旦重启到coloros17后未刷入这些,那么只有找售后解决,因为此时你既没有9008也没有fastboot!!coloros17已封堵fastboot,你已急哭。
下面对比下修改前后的伪代码:
修改前:
ulong qcom_scm_update_rollback_version(void)

{
  long lVar1;
  int iVar2;
  uint uVar3;
  undefined *puVar4;
  ulong uVar5;
  ulong uVar6;
  long *plVar7;
  undefined8 local_a8;
  undefined8 uStack_a0;
  undefined8 local_98;
  undefined8 local_90;
  undefined8 uStack_88;
  undefined8 local_80;
  undefined8 uStack_78;
  undefined8 local_70;
  undefined8 uStack_68;
  undefined8 local_60;
  undefined8 uStack_58;
  undefined8 local_50;
  undefined8 local_48;
  ulong local_40;
  undefined8 local_38;
  undefined8 uStack_30;
  long local_28;

  lVar1 = sp_el0;
  local_28 = *(long *)(lVar1 + 0x620);
  local_50 = 0;
  local_a8 = 0x1e00000001;
  uStack_a0 = 0;
  local_48 = 2;
  local_60 = 0;
  uStack_58 = 0;
  local_70 = 0;
  uStack_68 = 0;
  local_80 = 0;
  uStack_78 = 0;
  local_90 = 0;
  uStack_88 = 0;
  local_98 = 0;
  if (__scm == (undefined8 *)0x0) {
    _printk(&DAT_0010c0b9,"qcom_scm_update_rollback_version");
LAB_00102fe4:
    uVar6 = 0xffffffed;
    goto LAB_001030fc;
  }
  local_38 = 0;
  uStack_30 = 0;
  local_40 = 0;
  mutex_lock(update_arb_lock);
  if (update_arb_done == '\x01') {
    mutex_unlock(update_arb_lock);
    puVar4 = &DAT_0010b937;
LAB_00103024:
    _printk(puVar4,"qcom_scm_update_rollback_version");
    uVar6 = 0;
  }
  else {
    plVar7 = (long *)*__scm;
    iVar2 = __get_convention();
    if (iVar2 - 2U < 2) {
      uVar5 = __scm_smc_call(plVar7,(uint *)&local_a8,qcom_scm_convention,&local_40,0);
      uVar6 = uVar5 & 0xffffffff;
      uVar3 = (uint)uVar5;
joined_r0x00103094:
      if (uVar3 == 0) {
        if (local_40 != 0) {
          _printk(&DAT_0010c1e0,"qcom_scm_update_rollback_version");
          mutex_unlock(update_arb_lock);
          goto LAB_00102fe4;
        }
        update_arb_done = '\x01';
        mutex_unlock(update_arb_lock);
        puVar4 = &DAT_0010b648;
        goto LAB_00103024;
      }
    }
    else {
      if (iVar2 == 1) {
        uVar3 = scm_legacy_call(plVar7,(int *)&local_a8,&local_40);
        uVar6 = (ulong)uVar3;
        goto joined_r0x00103094;
      }
      _printk(&DAT_0010bb30,"qcom_scm_call");
      uVar6 = 0xffffffea;
    }
    _printk(&DAT_0010ba72,"qcom_scm_update_rollback_version",uVar6);
    mutex_unlock(update_arb_lock);
  }
LAB_001030fc:
  lVar1 = sp_el0;
  if (*(long *)(lVar1 + 0x620) != local_28) {
                    /* WARNING: Subroutine does not return */
    __stack_chk_fail();
  }
  return uVar6;
}


修改后:
/* WARNING: Removing unreachable block (ram,0x00103074) */

ulong qcom_scm_update_rollback_version(void)

{
  long lVar1;
  int iVar2;
  uint uVar3;
  undefined *puVar4;
  long *plVar5;
  int local_a8 [26];
  ulong local_40 [4];

  lVar1 = sp_el0;
  local_40[3] = *(long *)(lVar1 + 0x620);
  local_a8[0x16] = 0;
  local_a8[0x17] = 0;
  local_a8[0] = 1;
  local_a8[1] = 0x1e;
  local_a8[2] = 0;
  local_a8[3] = 0;
  local_a8[0x18] = 2;
  local_a8[0x19] = 0;
  local_a8[0x12] = 0;
  local_a8[0x13] = 0;
  local_a8[0x14] = 0;
  local_a8[0x15] = 0;
  local_a8[0xe] = 0;
  local_a8[0xf] = 0;
  local_a8[0x10] = 0;
  local_a8[0x11] = 0;
  local_a8[10] = 0;
  local_a8[0xb] = 0;
  local_a8[0xc] = 0;
  local_a8[0xd] = 0;
  local_a8[6] = 0;
  local_a8[7] = 0;
  local_a8[8] = 0;
  local_a8[9] = 0;
  local_a8[4] = 0;
  local_a8[5] = 0;
  if (__scm == (undefined8 *)0x0) {
    _printk(&DAT_0010c0b9,"qcom_scm_update_rollback_version");
LAB_00102fe4:
    uVar3 = 0xffffffed;
  }
  else {
    local_40[1] = 0;
    local_40[2] = 0;
    local_40[0] = 0;
    mutex_lock(update_arb_lock);
    if (update_arb_done == '\x01') {
      mutex_unlock(update_arb_lock);
      puVar4 = &DAT_0010b937;
    }
    else {
      plVar5 = (long *)*__scm;
      iVar2 = __get_convention();
      if (1 < iVar2 - 2U) {
        if (iVar2 == 1) {
          uVar3 = scm_legacy_call(plVar5,local_a8,local_40);
          if (uVar3 == 0) goto LAB_00103098;
        }
        else {
          _printk(&DAT_0010bb30,"qcom_scm_call");
          uVar3 = 0xffffffea;
        }
        _printk(&DAT_0010ba72,"qcom_scm_update_rollback_version",uVar3);
        mutex_unlock(update_arb_lock);
        goto LAB_001030fc;
      }
LAB_00103098:
      if (local_40[0] != 0) {
        _printk(&DAT_0010c1e0,"qcom_scm_update_rollback_version");
        mutex_unlock(update_arb_lock);
        goto LAB_00102fe4;
      }
      update_arb_done = '\x01';
      mutex_unlock(update_arb_lock);
      puVar4 = &DAT_0010b648;
    }
    _printk(puVar4,"qcom_scm_update_rollback_version");
    uVar3 = 0;
  }
LAB_001030fc:
  lVar1 = sp_el0;
  if (*(long *)(lVar1 + 0x620) != local_40[3]) {
                    /* WARNING: Subroutine does not return */
    __stack_chk_fail();
  }
  return (ulong)uVar3;
}
其中:
uVar3 = scm_legacy_call(plVar5,local_a8,local_40);
if (uVar3 == 0) goto LAB_00103098;
scm_legacy_call是高通 SCM(Secure Channel Manager)驱动中用于兼容旧版调用约定的底层函数。简单说,它是高通为了让新内核能跟旧版 TrustZone(TZ)安全固件通信而保留的“翻译层”,查了下资料,与较新的 __scm_smc_call 直接通过寄存器传参不同,scm_legacy_call 采用的是共享内存(DMA Buffer) 方式,具体这里不多解释,在这里 qcom_scm_update_rollback_version 函数中,代码先调用了 __get_convention() 来探测当前设备 TZ 支持的协议版本,如果探测结果是较新的 ARM SMC 规范,代码会走 __scm_smc_call 分支,就是我们修改的那条路径,如果探测结果是旧版(iVar2 == 1),才会走到 scm_legacy_call,不过我们强制跳转了执行流,直接绕过了对 iVar2 的判断,所以无论底层是哪种协议,都不会真的去执行 scm_legacy_call 或 __scm_smc_call。相当于把两条路都堵死了,逻辑上是安全的。
这里提供修补后的欧版 CPH2653_17.0.0.102(EX01) H.05_GLO的qcom-scm.ko作为参考研究:

0
暂无评论